Tìm hiểu Codex Security, cách quét mã nguồn bằng CLI và những giới hạn cần biết về bằng chứng, chi phí và bản vá AI.
Codex Security là bộ công cụ của OpenAI giúp rà soát mã nguồn, điều tra lỗ hổng và đề xuất bản vá. Điểm cần hiểu ngay: AI có thể hỗ trợ kiểm tra và sửa code, nhưng kết quả quét không phải giấy bảo đảm hệ thống đã an toàn.
Nếu đang dùng AI để xây website hoặc ứng dụng, bạn dễ gặp tình huống này: giao diện đã chạy, đăng nhập được, dữ liệu lưu bình thường, nhưng chưa biết người dùng có thể xem nhầm dữ liệu của nhau hay không. Đó là câu hỏi bảo mật, không chỉ là câu hỏi "code có chạy không".
Bài viết này hướng dẫn cách tiếp cận Codex Security qua công cụ dòng lệnh, đối chiếu với tài liệu chính thức thay vì chép nguyên các lời quảng bá trong video.
Đồ họa khái niệm do Kstudy biên tập, không phải ảnh giao diện Codex Security.
Codex Security là gì và dùng ở đâu?
Theo kho mã chính thức của OpenAI, Codex Security có thể quét repository (kho chứa mã nguồn), đọc các thay đổi trong Git, điều tra cảnh báo, tạo bản vá và kiểm tra một bản sửa đã có. Tài liệu phân biệt cách dùng trong Codex, công cụ dòng lệnh (CLI), bộ thư viện TypeScript (SDK) và quy trình tự động trên GitHub Actions.
Trong bài này, chúng ta chỉ đi theo một đường: cài gói @openai/codex-security, mở terminal (cửa sổ nhập lệnh) tại thư mục dự án, chạy quét rồi đọc báo cáo. Đây không phải tính năng tự xuất hiện trong mọi cửa sổ chat ChatGPT.
Một cách hình dung: AI viết code giống người thợ xây thêm phòng cho căn nhà. Codex Security hỗ trợ kiểm tra những cửa ra vào và đường thông giữa các phòng. Nhưng kiểm tra bản vẽ không thay cho việc thử khóa cửa thật, và sửa một ổ khóa không có nghĩa cả căn nhà hết rủi ro.
Đối tượng phù hợp là lập trình viên, người làm sản phẩm có nền tảng kỹ thuật hoặc người học vibe coding đang có người hỗ trợ đọc code. Nếu chưa biết thư mục dự án nằm ở đâu hoặc chưa biết khôi phục bản cũ, hãy dừng ở bước chuẩn bị, đừng giao cho AI tự sửa toàn bộ ứng dụng.
Ba điều trong video cần hiểu lại
Video Facebook do trang Nhạc Trưởng, tài khoản tuantvptit, chia sẻ có nhắc đến quét nhiều vòng, xác minh và tự tạo bản vá. Các nhóm tính năng này có cơ sở trong tài liệu dự án. Tuy nhiên, không nên lấy toàn bộ lời giới thiệu làm thông số sản phẩm.
Không coi "95% báo động giả" là tỷ lệ chung
Báo động giả là cảnh báo về một vấn đề nhưng khi kiểm tra trong bối cảnh cụ thể, vấn đề đó không tồn tại hoặc không áp dụng như mô tả. Không có cơ sở để kết luận mọi công cụ quét cũ đều tạo ra 95% báo động giả, hay Codex Security luôn loại bỏ đúng tỷ lệ đó trên mọi dự án.
Khi đánh giá công cụ trên dự án của mình, hãy hỏi: cảnh báo nào có bằng chứng rõ, cảnh báo nào cần điều tra thêm, và đội kỹ thuật mất bao lâu để xử lý? Đừng chọn công cụ chỉ vì một tỷ lệ gây chú ý trên mạng xã hội.
Mã nguồn mở không đồng nghĩa chạy AI miễn phí
Gói phần mềm công khai có giấy phép Apache 2.0. Điều này không biến dịch vụ mô hình AI, hạn mức tài khoản, máy chạy tác vụ hoặc chi phí vận hành thành miễn phí.
Đăng nhập được cũng chưa chứng minh tài khoản có đủ quyền và hạn mức cho mọi tác vụ. Trước khi quét mã nội bộ, cần kiểm tra chính sách dữ liệu, đường xử lý qua nhà cung cấp mô hình và điều kiện sử dụng của tài khoản. Chạy CLI trên máy mình không đồng nghĩa toàn bộ phân tích diễn ra offline.
Bản vá AI vẫn phải được kiểm tra
"Tạo được bản vá" khác với "đã sửa đúng và không gây lỗi mới". Một bản sửa chặn được truy cập sai nhưng cũng có thể làm người dùng hợp lệ mất quyền thao tác. Vì vậy, người phụ trách kỹ thuật vẫn cần xem thay đổi và chạy các bài kiểm tra phù hợp trước khi đưa vào hệ thống thật.
Quét, xác minh và vá lỗi khác nhau thế nào?
Hãy dùng một ví dụ giả định xuyên suốt: một ứng dụng quản lý đơn hàng có nhiều công ty cùng sử dụng. Nhân viên công ty A chỉ được xem đơn hàng của A, không được đọc đơn hàng của B. Ví dụ này minh họa nguyên tắc, không mô tả một hệ thống hoặc sự cố có thật của Kstudy.
Phân tích mã nguồn có thể chỉ ra đoạn lấy đơn hàng chưa kiểm tra công ty sở hữu. Đó là một nghi vấn có căn cứ. Để kết luận truy cập sai thực sự xảy ra trong môi trường triển khai, còn phải xem lớp kiểm soát ở những vị trí khác và thử với dữ liệu, tài khoản kiểm thử phù hợp.
Đáng chú ý, tài liệu CLI hiện hành mô tả lệnh validate đánh giá bằng chứng từ mã nguồn, không chạy build, test, chương trình khai thác thử hoặc ứng dụng. Vì thế, không được hiểu mọi kết quả có chữ "validate" đều là lỗi đã được tái hiện bằng một cuộc tấn công trong container.
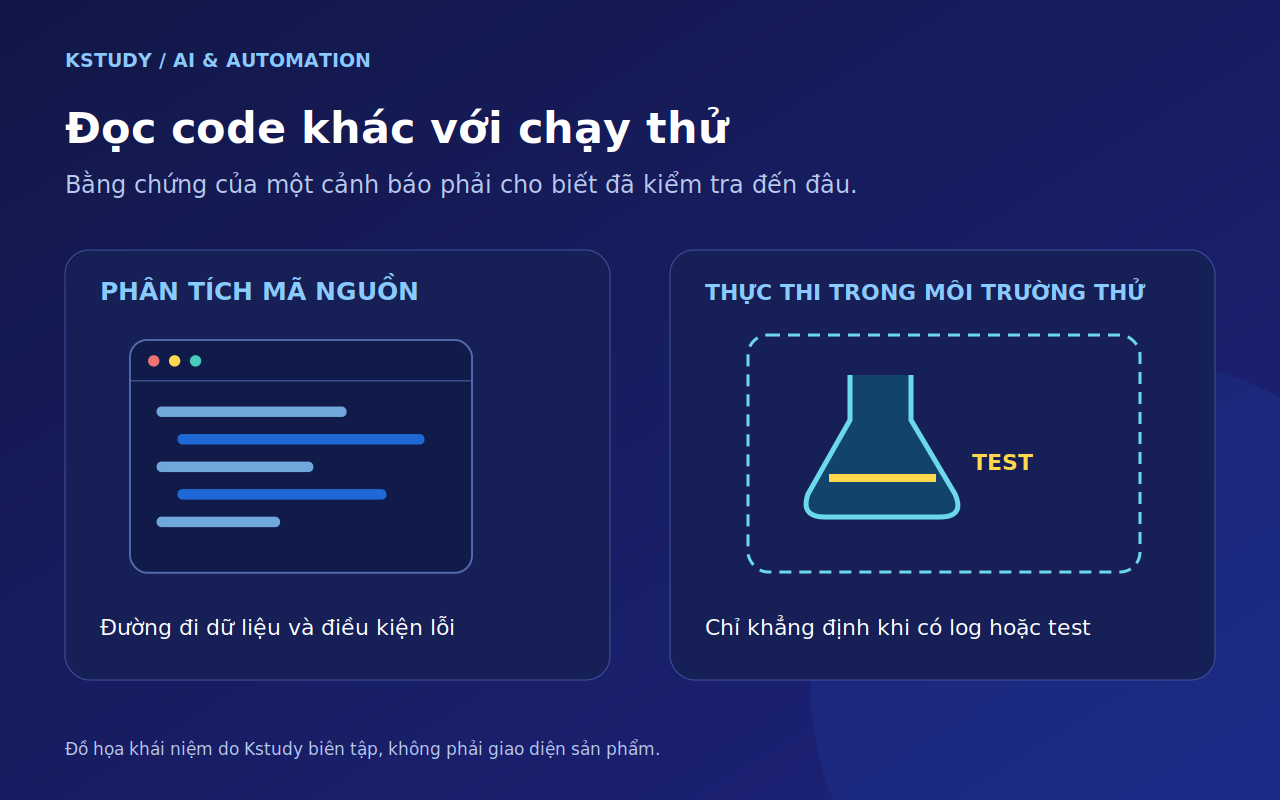
Đọc phần bằng chứng của từng phát hiện để biết công cụ đã phân tích code hay đã thực sự chạy thử.
Tài liệu cũng có lệnh verify-fix để đánh giá bản sửa, với kết quả có thể là đã sửa, vẫn còn lỗ hổng hoặc chưa đủ kết luận. Người đọc cần giữ nguyên mức độ chắc chắn đó, không đổi "chưa đủ kết luận" thành "đã an toàn".
Cách bắt đầu với Codex Security CLI
Các lệnh dưới đây được đối chiếu với README và tài liệu CLI tại thời điểm biên tập ngày 14/11/2026. Đây là hướng dẫn theo tài liệu, không phải tuyên bố Kstudy đã chạy quét thành công trên một dự án thực tế trong bài viết này.
Bước 1: Chuẩn bị bản sao dự án và quyền xử lý mã nguồn
Chỉ quét code bạn sở hữu hoặc được phép đánh giá. Dùng bản sao dự án hoặc nhánh làm việc riêng, không thao tác trực tiếp trên máy production (hệ thống đang phục vụ người dùng thật).
Trước khi bắt đầu, xác định người được đọc báo cáo, người duyệt bản vá và cách quay lại bản cũ nếu sửa sai. Không đặt mật khẩu, khóa API hay dữ liệu khách hàng thật vào tài liệu bối cảnh để AI "hiểu đầy đủ hơn".
Đối với ví dụ quản lý đơn hàng, bối cảnh hữu ích chỉ cần nói rõ: có nhiều công ty dùng chung ứng dụng; nhân viên không được đọc dữ liệu ngoài công ty; người quản trị có phạm vi quyền riêng. Mô tả quy tắc quan trọng hơn đưa toàn bộ dữ liệu thật vào tác vụ.
Bước 2: Kiểm tra môi trường trước khi cài
README của dự án nêu yêu cầu Node.js từ 22.13.0 trong nhánh 22.x, hoặc nhánh 24.x, 26.x, cùng Python từ 3.10. Python 3.10 cần thêm tomli.
Không nên rút gọn thành "Node 22 trở lên" vì cách viết đó bỏ mất giới hạn nhánh phiên bản. Nếu dự án đang phụ thuộc một phiên bản Node khác, hãy nhờ người phụ trách kỹ thuật chuẩn bị môi trường riêng, không nâng cấp tùy tiện trên máy đang chạy dịch vụ.
Bước 3: Cài CLI và đăng nhập
Mở terminal trên máy làm việc, sau đó chạy lần lượt:
npm install --global @openai/codex-security
cs login
Lệnh đầu cài công cụ, lệnh sau bắt đầu đăng nhập. Hoàn tất đăng nhập theo hướng dẫn của công cụ; không gửi mật khẩu, mã xác thực hoặc khóa API cho người khác trong chat.
Nếu máy đã có một lệnh khác tên cs, tài liệu cho biết có thể dùng tên đầy đủ codex-security cho cùng CLI. Không cần gỡ một công cụ đang dùng chỉ để lấy lại tên lệnh ngắn.
Bước 4: Quét một phạm vi nhỏ trước
Mở terminal tại thư mục gốc dự án. Nếu thư mục cần rà soát thực sự tên là src, có thể bắt đầu bằng:
cs scan . --path srcDấu chấm chỉ thư mục hiện tại; src là tên thư mục mẫu, phải thay bằng đường dẫn thật của dự án. Nếu không có thư mục này, đừng chép nguyên lệnh rồi coi lỗi đường dẫn là lỗi công cụ.
Để quét kho mã tại thư mục hiện tại, tài liệu dùng:
cs scan .Lần đầu nên hiểu được đầu ra của một lượt quét thường trước khi bật quét sâu nhiều vòng. Mở rộng phạm vi chỉ sau khi đã kiểm tra quyền xử lý dữ liệu và chi phí.
Bước 5: Đọc báo cáo, không chỉ nhìn số lượng lỗi
Khi quét xong, mở file Markdown tại đường dẫn có nhãn REPORT trong terminal. Có thể tìm lại lượt quét hoàn tất gần nhất bằng:
cs scans showVới mỗi cảnh báo đáng chú ý, kiểm tra:
- Vị trí mã nguồn và phiên bản code được xem xét.
- Điều kiện để lỗi xảy ra và tác động đến người dùng.
- Bằng chứng đã có, giả định còn lại và phần chưa được kiểm tra.
- Phương án sửa cùng bài kiểm tra cần bổ sung.
Trong ví dụ đơn hàng, câu hỏi quan trọng không phải "AI tìm được mấy lỗi", mà là "quyền đọc đơn hàng có bị vượt qua không, và bằng chứng nào chứng minh điều đó".
Bước 6: Duyệt từng bản vá trước khi đưa vào hệ thống thật
Chỉ yêu cầu tạo bản vá sau khi chấp nhận rằng phát hiện cần xử lý. Xem phần khác biệt giữa code cũ và mới, rồi chạy bài kiểm tra cho cả trường hợp bị cấm lẫn trường hợp được phép.
Với ví dụ giả định, phải kiểm tra ít nhất hai hướng: nhân viên A không xem được đơn của B, nhưng vẫn xem được đơn hợp lệ của A. Nếu chỉ kiểm tra hướng thứ nhất, có thể vô tình "vá" bằng cách chặn mọi người dùng.
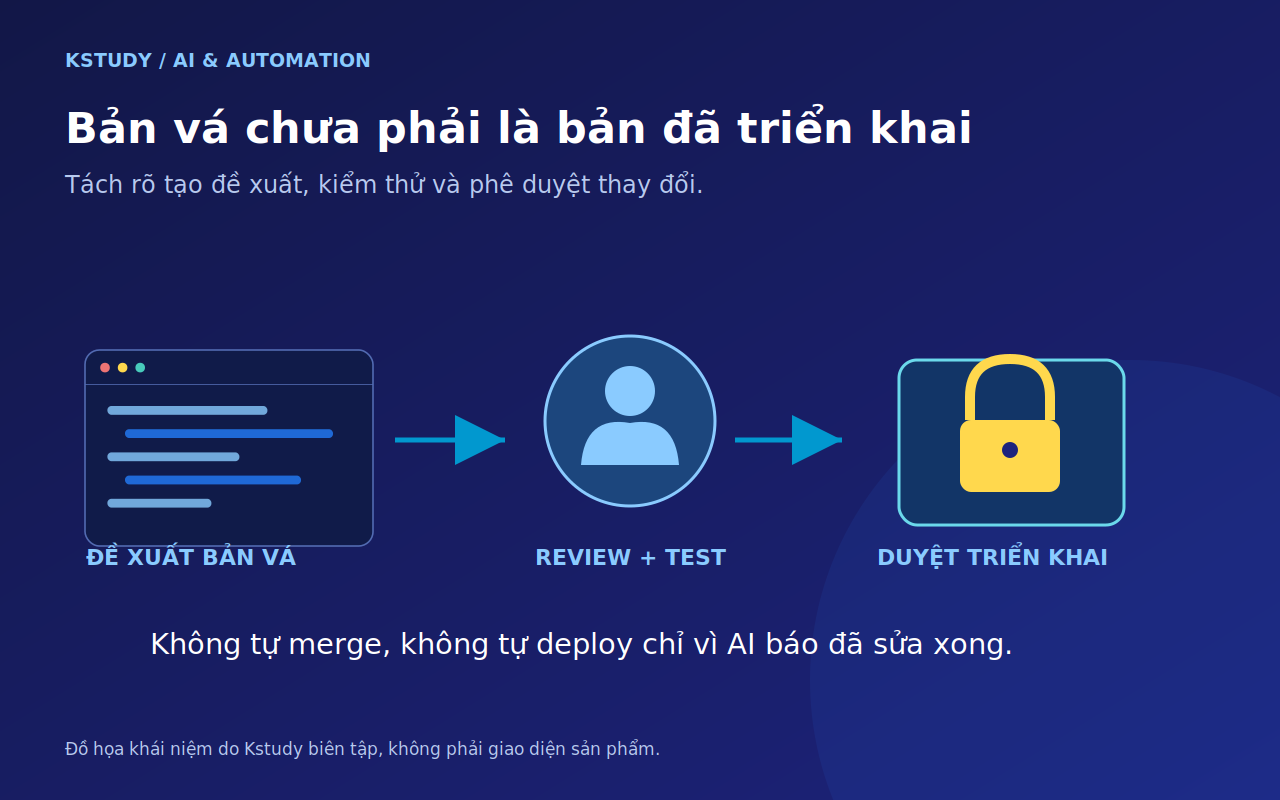
Tạo bản vá, xác minh bản sửa và triển khai là những mốc khác nhau. Không tự merge hoặc deploy chỉ vì AI báo đã hoàn tất.
Kiểm soát chi phí và tự động hóa đến đâu?
Tài liệu CLI có cờ --max-cost cho giới hạn chi phí ước tính của lượt quét. Đây không phải trần hóa đơn tuyệt đối: yêu cầu đang xử lý có thể hoàn tất vượt ngưỡng, và một số bước sau quét nằm ngoài phạm vi tính này. Cần đọc đúng phần giới hạn chi phí trong tài liệu CLI và theo dõi sử dụng tại nhà cung cấp.
Không sao chép --max-total-cost từ video như cờ chung cho mọi lượt scan .. Tài liệu mô tả nó cho các luồng tổng ngân sách như quét nhiều repository hoặc quét thành phần, với điều kiện riêng.
Về CI/CD (quy trình tự động kiểm tra và triển khai code), GitHub Action chính thức có thể giúp đưa kiểm tra vào pipeline. Nhưng cài Action không tự tạo ra quy tắc chặn merge. Người phụ trách phải cấu hình ngưỡng, quyền truy cập và quy định bảo vệ nhánh phù hợp.
Một lộ trình thận trọng là chạy báo cáo để đội kỹ thuật đọc trước; sau khi hiểu chất lượng kết quả mới quyết định cảnh báo nào chặn thay đổi. Không tự động merge bản vá hoặc cấp quyền triển khai rộng chỉ để giảm thao tác.
Xem thêm video và đọc gì tiếp?
Bạn có thể xem video Facebook giới thiệu Codex Security của Nhạc Trưởng. Đây là nguồn gợi mở chủ đề, không phải tài liệu đặc tả; cần đối chiếu các nhận định về tỷ lệ báo sai, chi phí và mức tự động hóa với những lưu ý ở trên.
Video bổ sung Codex Security: Make Your App Safer, kênh Software Engineer Meets AI có lời dẫn tiếng Anh. Từ khoảng 2 phút 23 giây, tác giả minh họa cài plugin và bắt đầu quét trong ứng dụng Codex, không phải hướng dẫn thực hiện từng lệnh CLI của bài này. Kết quả dự án được tác giả tự thuật; chi tiết lỗ hổng không được công khai. Hai video được dẫn về nguồn, không sao chép hoặc lưu lại trên website Kstudy.
Nếu đang chuẩn bị đưa một ứng dụng tạo bằng AI lên mạng, đọc tiếp Vibe coding an toàn: Audit code chưa đủ để lên production. Công cụ kiểm tra code chỉ giải quyết một phần; phân quyền, cấu hình máy chủ, sao lưu và dữ liệu vẫn cần được quản lý.
Người muốn học cách xây website và ứng dụng với AI có thể tìm hiểu chương trình AI Vibe Coding của Kstudy. Khi chọn chương trình, nên hỏi rõ phần kiểm thử, quyền dữ liệu và trách nhiệm vận hành, thay vì chỉ xem ứng dụng demo có đẹp hay không.
Câu hỏi thường gặp
Codex Security có dùng miễn phí hoàn toàn không? Không nên hiểu như vậy. Gói phần mềm có giấy phép mã nguồn mở không đồng nghĩa mô hình AI, hạn mức sử dụng và hạ tầng chạy tác vụ đều miễn phí. Hãy kiểm tra điều kiện tài khoản và đường xử lý trước khi chạy.
Có thể dùng ngay trong một cửa sổ chat ChatGPT bất kỳ không? Không mặc định. Cần đúng môi trường có công cụ, quyền đọc dự án và cấu hình tương ứng. Bài này hướng dẫn qua CLI, không thay cho hướng dẫn cài plugin hoặc kết nối dịch vụ cloud.
Lệnh validate có chứng minh lỗi đã được khai thác trong sandbox không? Không tự động. Tài liệu CLI hiện hành mô tả validate là đánh giá bằng chứng từ mã nguồn và không thực thi build, test hoặc ứng dụng. Muốn khẳng định đã tái hiện lỗi, cần bằng chứng thực thi cụ thể.
Quét không ra lỗi có nghĩa ứng dụng đã an toàn không? Không. Cần đọc phạm vi, phiên bản code và những phần chưa được kiểm tra. Không có phát hiện trong một lượt quét không chứng minh không còn lỗ hổng.
Có nên để AI tự sửa rồi triển khai lên production không? Không nên bỏ bước review và kiểm thử. Chỉ triển khai sau khi người có trách nhiệm duyệt thay đổi, kiểm tra luồng hợp lệ và xác định cách khôi phục khi cần.