Security audit mã nguồn giúp gì cho ứng dụng vibe coding? Cách kiểm thêm hạ tầng và dữ liệu trước khi đưa sản phẩm lên production.
Một ứng dụng do AI tạo ra có thể chạy được sau vài giờ, nhưng "chạy được" chưa có nghĩa "đủ an toàn để nhận dữ liệu thật". Trước khi đưa app vibe coding lên production, hãy kiểm ba lớp: mã nguồn, cấu hình triển khai và đường đi của dữ liệu. Một security audit bằng AI giúp rà lớp đầu, không thay thế hai lớp còn lại.
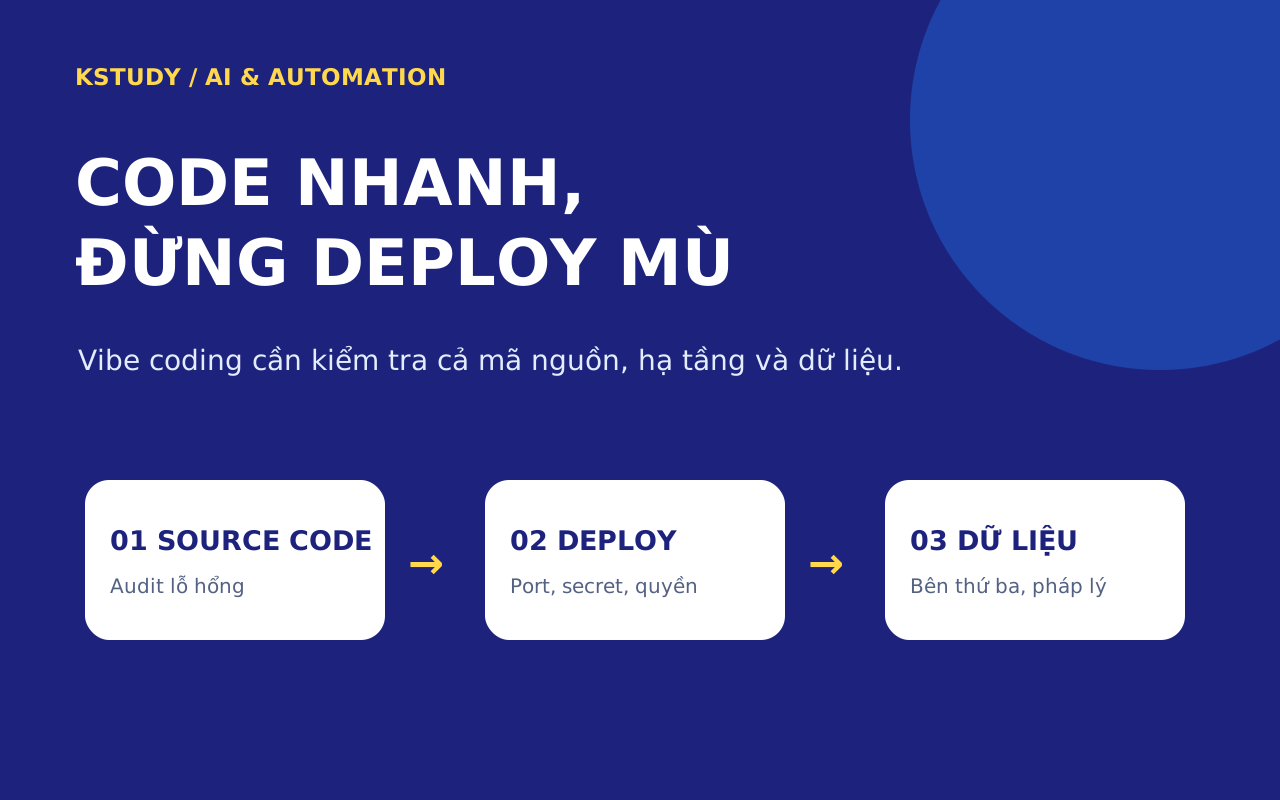
Ảnh 1: Một bản audit code là một phần của cổng kiểm tra trước khi triển khai, không phải giấy chứng nhận an toàn.
Security-audit-skill của Cloudflare làm được gì?
Cloudflare đã công khai `security-audit-skill`, một bộ hướng dẫn cho coding agent rà soát mã nguồn theo quy trình có bằng chứng. Đây là điểm khởi đầu cho một repository, khác với hệ thống vulnerability discovery quy mô lớn mà Cloudflare mô tả trong bài viết kỹ thuật của họ. Không nên hiểu rằng cài skill là có ngay toàn bộ hạ tầng bảo mật của Cloudflare.
Thay vì chỉ hỏi AI "app có lỗ hổng không?", skill yêu cầu nó xem kiến trúc, xác định ranh giới tin cậy và vùng cần kiểm, rồi thử bác bỏ từng phát hiện trước khi đưa vào báo cáo. Mỗi phát hiện được phân biệt thành đã xác nhận, cần kiểm thêm hoặc bị bác bỏ. Cách làm này giúp người sửa biết bằng chứng nằm ở đâu và điều gì vẫn chưa chắc chắn. Nó không bảo đảm tìm hết lỗi, cũng không xóa sạch false positive.
Theo README và hướng dẫn hiện hành của repository, workflow đầy đủ gồm sáu pha:
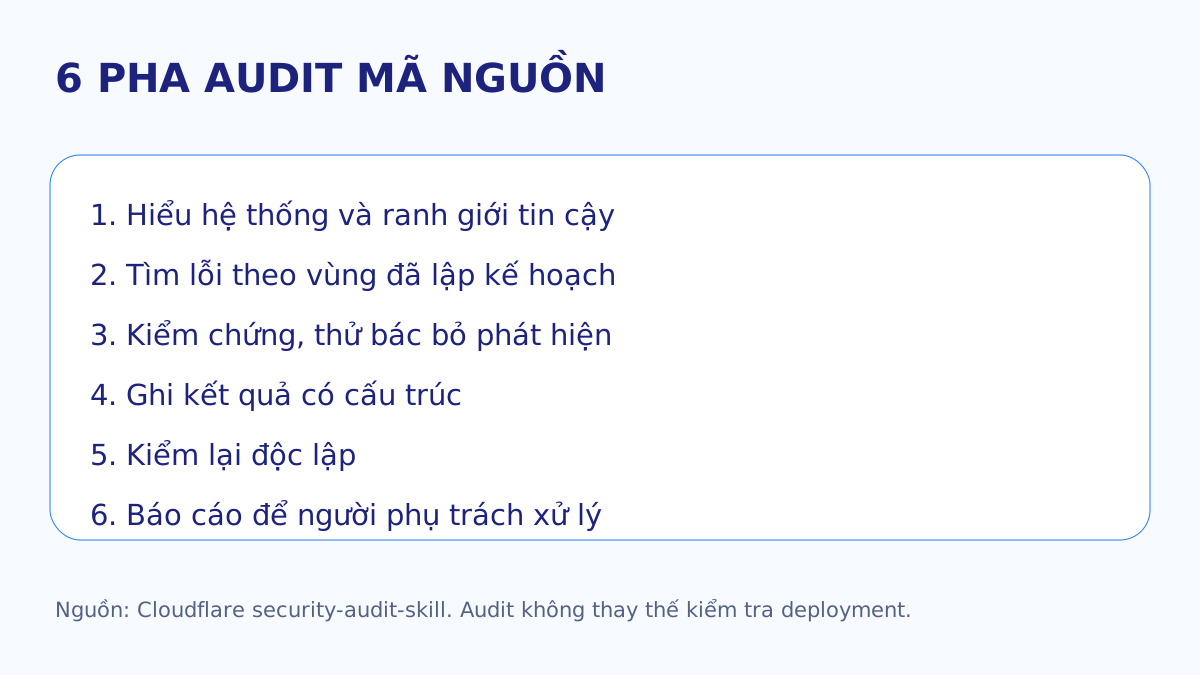
Ảnh 2: Phát hiện phải qua bước kiểm chứng và đối chiếu độc lập trước khi trở thành kết luận.
- Hiểu hệ thống: lập bản đồ thành phần, đầu vào, ranh giới quyền và phần đã được kiểm.
- Tìm lỗi theo vùng: chia việc rà soát theo phạm vi đã lập kế hoạch, theo dõi vùng nào còn trống.
- Kiểm chứng ứng viên: giao phát hiện cho một tác nhân độc lập thử tìm lý do bác bỏ.
- Ghi kết quả có cấu trúc: tách
confirmed,needs_validation,rejectedcùng bằng chứng tương ứng. - Kiểm tra lại độc lập: đối chiếu lần nữa các kết luận và đường dẫn đến mã nguồn.
- Báo cáo: tổng hợp kết quả và phần còn thiếu để người phụ trách quyết định sửa, kiểm thêm hoặc chấp nhận rủi ro.
Có một chi tiết dễ bị bỏ qua: skill có chế độ hướng dẫn cho câu hỏi bảo mật hoặc review hẹp và chế độ audit đầy đủ khi chủ dự án yêu cầu kiểm toàn bộ codebase. Nạp skill không có nghĩa agent tự động chạy đủ sáu pha. Nếu phải chạy build, test hoặc code của dự án để kiểm chứng, hướng dẫn của Cloudflare yêu cầu môi trường cách ly và giới hạn chặt chẽ; không nên cho một skill mới quyền chạy tùy ý trên máy chứa dữ liệu thật. Tài liệu vận hành của skill mô tả rõ hai chế độ và ranh giới này.
Vì sao audit mã nguồn vẫn chưa đủ để bấm Deploy?
Hãy tưởng tượng bạn dùng AI dựng một app xem insight khách hàng. Phần giao diện đẹp, API chạy, báo cáo audit code không tìm được lỗi đã xác nhận. Nhưng database trên VPS có thể đang lắng nghe từ Internet; tài khoản quản trị có quyền quá rộng; khóa API có thể nằm trong biến môi trường hoặc log. Những điều đó phụ thuộc cấu hình đang chạy, không thể kết luận chỉ từ vài file source.
Công bằng mà nói, repository của Cloudflare có tài liệu rà cấu hình hạ tầng nếu Docker, cloud, CI hoặc deployment artifacts nằm trong phạm vi mã được cung cấp. Nhưng nó cũng yêu cầu đánh dấu needs_validation khi thông tin về firewall, IAM, proxy hoặc topology production không có trong repository. Đừng suy từ việc code sạch rằng cổng database ngoài thực tế đã đóng. OWASP Top 10:2025 xếp cấu hình bảo mật sai thành một nhóm rủi ro riêng.
Cũng không thể biến lời kể "quét mười app thấy chín app lộ database" trong bình luận thành thống kê chung. Nó là kinh nghiệm chưa có mẫu và phương pháp kiểm chứng công khai. Bài học thực tế vẫn đúng: người vận hành cần tự kiểm port, firewall, quyền kết nối database và cấu hình production trên hệ thống mình sở hữu hoặc được phép đánh giá, không đi quét ứng dụng của người khác.
Dữ liệu khách hàng gửi sang AI: câu hỏi khác với lỗ hổng code
App có thể không có bug bảo mật rõ ràng mà vẫn xử lý dữ liệu sai mục đích. Nếu đưa hồ sơ khách hàng vào API của một nhà cung cấp AI, cần biết dữ liệu nào được gửi, có cần gửi thông tin định danh không, nhà cung cấp được phép xử lý và lưu trữ ra sao, ai được truy cập, hợp đồng và thông báo cho chủ thể dữ liệu đã phù hợp chưa. Dùng dữ liệu giả hoặc đã giảm định danh cho bản thử nghiệm là điểm khởi đầu an toàn hơn.
Không nên nói rằng mọi lần gọi model bên thứ ba bằng dữ liệu khách hàng đều tự động vi phạm pháp luật. Kết luận phụ thuộc trường hợp sử dụng, dữ liệu, căn cứ xử lý, thỏa thuận với nhà cung cấp và các nghĩa vụ áp dụng. Tại Việt Nam, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ ngày 1/1/2026. Trước khi dùng dữ liệu thật cho app, người phụ trách dữ liệu và pháp lý cần rà luồng xử lý cụ thể; một coding agent không thay được bước đó.
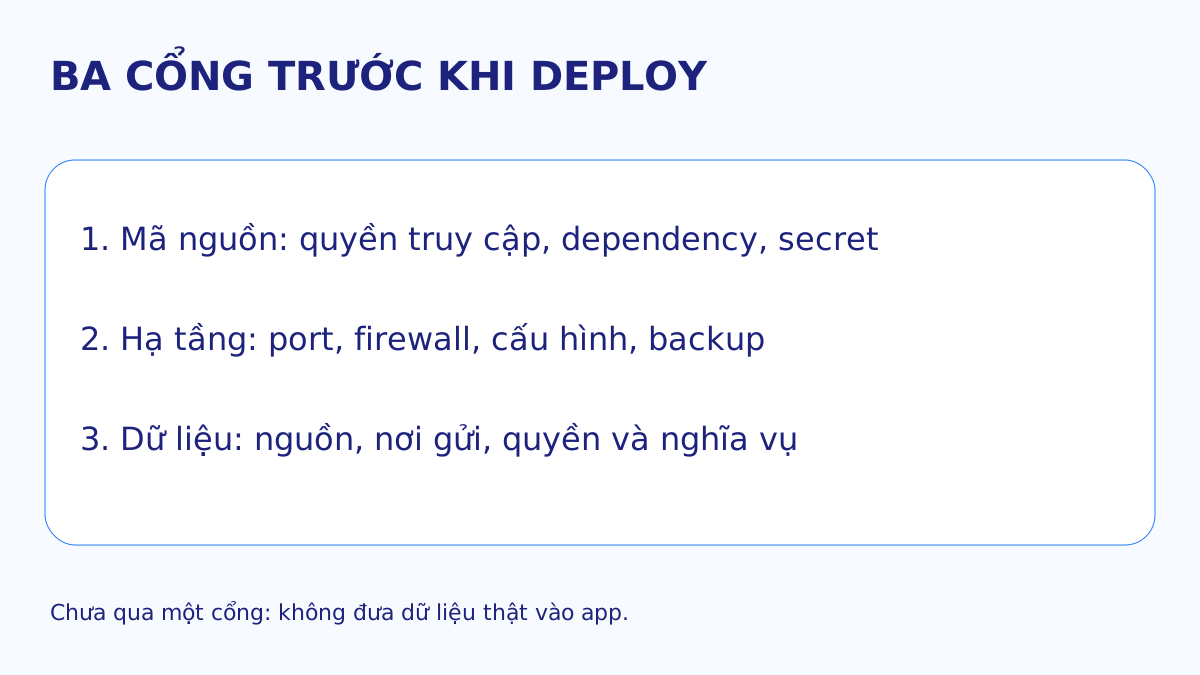
Ảnh 3: Chưa rõ một trong ba cổng thì giữ app ở bản thử nghiệm và chưa nạp dữ liệu khách hàng thật.
Quy trình tối thiểu cho nhóm nhỏ trước khi lên production
Cổng 1, mã nguồn. Giữ code trong repo có lịch sử thay đổi; chạy test, rà phân quyền và dependency; dùng audit AI để tìm đường tấn công có bằng chứng. Người biết hệ thống kiểm lại các phát hiện quan trọng. Không tự cài skill lạ hoặc cho nó quyền đọc secret và chạy lệnh trên production chỉ vì thấy link trong một bình luận.
Cổng 2, triển khai. Xác nhận database chỉ nhận kết nối từ đúng nơi cần thiết; rà port công khai, firewall, tài khoản dịch vụ, nơi lưu secret, cấu hình môi trường, backup và khả năng khôi phục. Nếu audit không thấy cấu hình thực tế, ghi rõ việc này còn thiếu thay vì đánh dấu "pass".
Cổng 3, dữ liệu. Vẽ đường đi từ biểu mẫu đến database, log và nhà cung cấp AI. Giảm dữ liệu gửi đi; xác định owner duyệt việc dùng dữ liệu thật, cơ sở xử lý và điều khoản với bên thứ ba. Chưa rõ thì dùng dữ liệu giả để test và dừng bước mở quyền rộng hoặc mở app cho khách hàng.
Sau ba cổng, mới quyết định ai phê duyệt triển khai và theo dõi lỗi sau khi lên mạng. Không cần lập cả phòng bảo mật cho một prototype, nhưng cũng không nên biến một báo cáo scan thành quyết định go-live.
Nếu bạn đang học xây website và ứng dụng với AI, khóa AI Vibe Coding của Kstudy là nội dung liên quan đến phần xây sản phẩm. Bài viết này bổ sung góc nhìn đưa sản phẩm vào vận hành có trách nhiệm; không hàm ý khóa học đã bao gồm hoặc chứng nhận quy trình audit, pháp lý và bảo mật nêu ở đây. Để hiểu thêm việc kết nối AI với hệ thống, có thể đọc bài Kstudy về MCP cho marketer và dân văn phòng.
Một bộ skill khác được chia sẻ trong thảo luận còn có các phần kiểm web, mạng và hạ tầng. Phạm vi hai dự án khác nhau; chưa có phép đo cùng điều kiện để kết luận bộ nào "nhanh hơn" hay "ngon hơn". Chỉ chạy các công cụ kiểm thử trên tài sản được phép và xem kỹ quyền, dependency trước khi cài.
Câu hỏi thường gặp
Cài security-audit-skill có làm ứng dụng an toàn ngay không? Không. Skill hỗ trợ quy trình tìm và kiểm chứng lỗ hổng trong phạm vi được cấp; kết quả còn phụ thuộc repo, môi trường kiểm thử và người xác nhận. Triển khai và dữ liệu cần cổng kiểm riêng.
Báo cáo không có lỗi đã xác nhận thì có thể deploy không? Chưa đủ. Cần biết phần nào được rà, phần nào needs_validation, cấu hình production ra sao và dữ liệu thật có được xử lý đúng phạm vi hay không.
Có nên quét website public của người khác để thử skill? Không, trừ khi có quyền đánh giá rõ ràng và phạm vi được phép. Hãy thử trên repo, môi trường hoặc ứng dụng mình sở hữu trước.